




Со пуштањето на iOS 27 и iPadOS 27, Apple воведе нова функција која треба да го процени ризикот од лажно претставување со кое може да се соочат корисниците.
Оваа алатка е дизајнирана да понуди заштита од активни измами базирани на социјален инженеринг, при кои напаѓачите се претставуваат како банки, владини агенции или други доверливи лица за да изнудат плаќања или промена на податоците на сметката.
Традиционалните мерки како дво-факторската автентикација не секогаш можат да ги спречат овие измами бидејќи жртвата сама ги одобрува акциите под притисок, поради што новиот систем го анализира однесувањето во реално време.
Функцијата ги анализира шемите на интеракција, времето, контекстот и основните податоци од сензорите на уредот и корисничката сметка. Врз основа на оваа анализа, системот генерира ниво на ризик кое може да биде непознато, средно или високо.
Овој податок се испраќа до поддржаните апликации во моментот кога корисникот презема ризични чекори, како што се финансиски трансакции или промена на критични безбедносни информации како лозинката.
Компанијата не контролира како ќе реагира апликацијата, туку самата апликација ја носи одлуката дали ќе побара дополнителна проверка на идентитетот, дали ќе ја одложи акцијата или ќе прикаже предупредување.
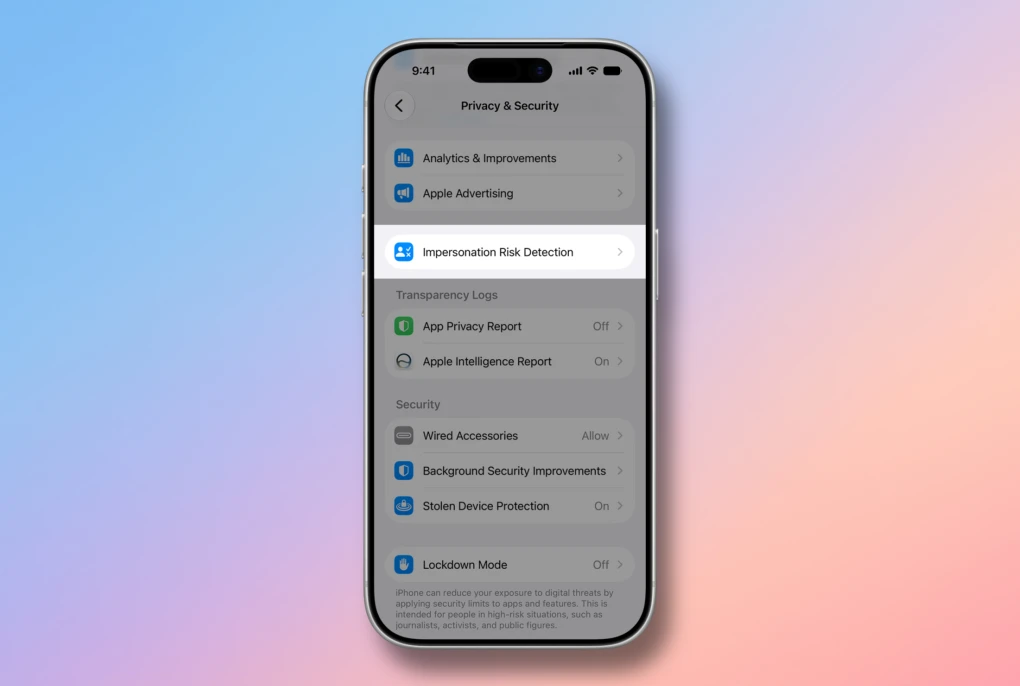
Корисниците можат да ја активираат оваа опција преку поставките за приватност и безбедност на нивните уреди, каде што е потребно да се вклучи споделувањето со програмерите на апликации.
Со цел да се спречи манипулација од страна на измамници кои би можеле да побараат од жртвата да ја исклучи заштитата, секоја промена во овие поставки може да бара и до 24 часа пред да стапи на сила.
Во истото мени е достапен и преглед на сите апликации кои побарале проценка на ризикот, заедно со конкретните причини за нивното барање, што овозможува управување со пристапот за секоја апликација поединечно.
Од аспект на приватноста, целокупната обработка на податоците се одвива локално на самиот уред. Apple нема пристап до податоците што се користат за генерирање на нивото на ризик, ниту пак ја анализира содржината од фотографиите, пораките или електронската пошта.
Апликациите го добиваат исклучиво финалното ниво на ризик, без пристап до основните информации кои довеле до таа проценка.