





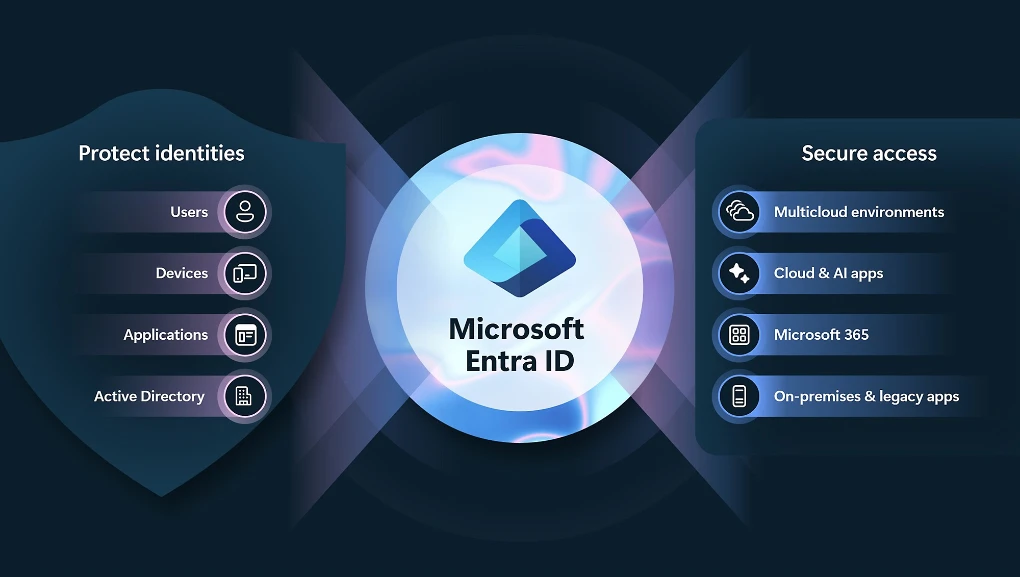
Microsoft ги повика ИТ администраторите да ги префрлат корисниците на Entra ID на методи за автентикација кои се отпорни на фишинг напади, како што се клучевите за пристап (passkeys).
Ова известување доаѓа како подготовка за целосното укинување на SMS пораките како примарен метод за најавување, кое е закажано за почетокот на февруари 2027 година. По овој датум, корисниците повеќе нема да можат да користат SMS или гласовни повици за автентикација и пристап до своите профили.
Како алтернатива на досегашните методи, организациите имаат на располагање неколку опции, вклучувајќи автентикација преку QR кодови, FIDO2 безбедносни клучеви и други поддржани методи во рамките на Entra ID.
Одлуката за напуштање на SMS најавувањето е донесена поради ризиците од фишинг, измами и компромитирање на корисничките сметки. Компанијата веќе го укина овој метод како прв чекор за бесплатните Entra ID корисници во август и повеќе не го овозможува за новокреираните околини.
Во текот на јули, Microsoft најави дека клучевите за пристап ќе почнат да се применуваат како стандардно искуство за најавување за корисниците на Entra ID. Како што промената ќе станува достапна за секоја организација, на корисниците кои досега користеле SMS или гласовна автентикација автоматски ќе им бидат овозможени клучевите за пристап и при следното најавување системот ќе побара од нив да ги регистрираат.
Овој процес се однесува исклучиво на работните сценарија за автентикација, додека корисничките идентитети преку Azure AD B2C или надворешните Entra ID сценарија остануваат непроменети.
Компанијата нагласува дека укинувањето на SMS најавувањето како примарен метод ќе важи дури и за организациите кои користат сопствени провајдери на телефонски услуги.
За да се олесни транзицијата, администраторите можат да искористат специјална PowerShell скрипта за да ги лоцираат корисниците кои сè уште се потпираат на старите методи. Оние организации кои мораат да продолжат со користење на телефонска автентикација, ќе треба да конфигурираат телекомуникациски услуги од трети страни преку дигиталната продавница за безбедност на Microsoft.